Vérifier le droit applicable
Analyser l'actionnariat, la maison mère et les engagements contractuels de l'opérateur, pas seulement la localisation des données.
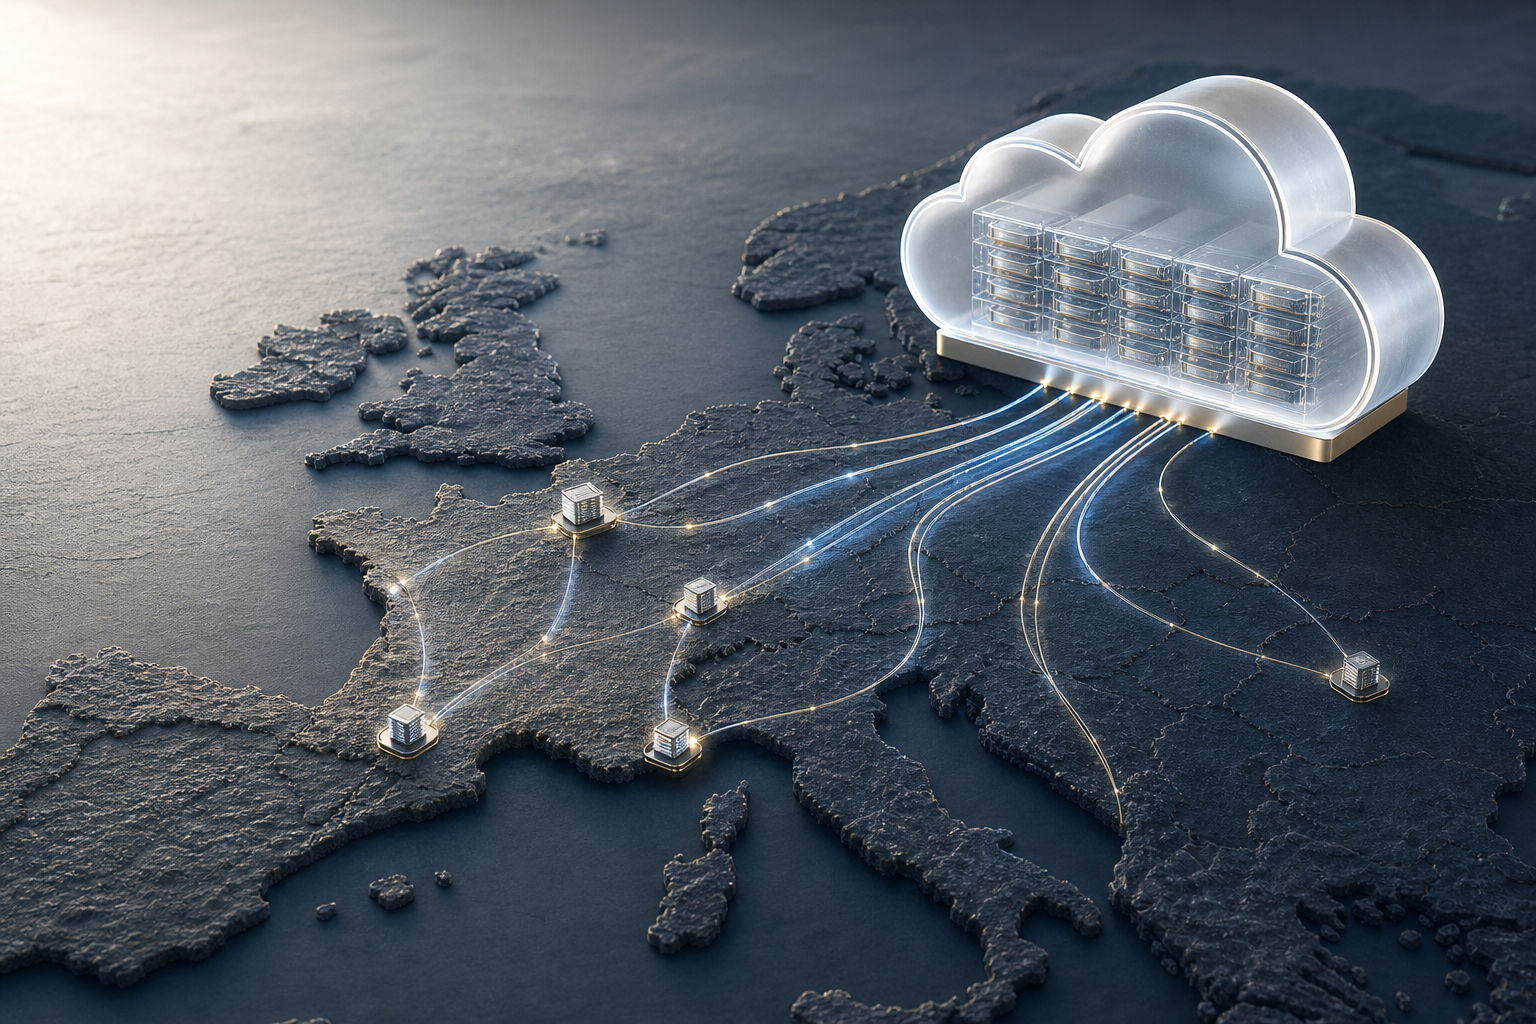
Le terme “cloud souverain” recouvre des réalités très différentes selon les fournisseurs. Certains se limitent à héberger les données sur le sol européen, sans offrir de garantie sur le droit applicable ou sur l'exposition à des législations extraterritoriales comme le Cloud Act américain. D'autres construisent une offre complète, de l'actionnariat à la chaîne technique. Distinguer les deux suppose de disposer de critères précis et de savoir les auditer, pas de se fier à une étiquette marketing.
Choisir un hébergement souverain ne suffit pas à maîtriser ses données. Une donnée sensible mal cartographiée, aux droits d'accès mal définis ou sans règle claire de conservation, reste exposée même hébergée dans le cloud le plus souverain du marché. La gouvernance des données est le second pilier, indissociable du premier : savoir précisément où circulent les données sensibles, qui y accède et jusqu'à quand elles sont conservées.
Le pilotage de programmes d'infrastructures numériques d'État a nécessité de documenter des critères de souveraineté numérique auditables pour les services cloud utilisés : localisation des données, droit applicable, immunité aux législations extraterritoriales, réversibilité et portabilité.
Cette expérience porte sur un point souvent sous-estimé : un cloud peut afficher une localisation européenne des données tout en restant exposé à des recours juridiques étrangers, si l'opérateur ou sa maison mère relèvent d'un droit non européen. Documenter la souveraineté suppose donc de vérifier l'ensemble de la chaîne, pas seulement l'adresse des serveurs.
La souveraineté numérique ne se limite pas à une décision d'hébergement. Elle se construit par la cohérence entre les critères juridiques, techniques et contractuels.
Analyser l'actionnariat, la maison mère et les engagements contractuels de l'opérateur, pas seulement la localisation des données.
Mesurer l'exposition réelle à des textes comme le Cloud Act, au-delà des garanties commerciales affichées.
Évaluer le degré d'autonomie sur l'infrastructure : matériel, hyperviseur, gestion des clés de chiffrement, supervision. Plus la pile technique est maîtrisée, plus la dépendance à un tiers est réduite.
Vérifier le lieu réel des données primaires, des répliques, des journaux et des métadonnées, pas seulement celui annoncé commercialement.
Qualifier le niveau de certification nécessaire selon la sensibilité des données : ISO 27001 en base, HDS pour la santé, SecNumCloud pour les données sensibles de l'État, EUCS à venir pour l'échelle européenne.
S'assurer de pouvoir sortir d'une solution cloud sans dépendance technique ou contractuelle excessive, avec des formats ouverts et sans verrouillage propriétaire.
Un cloud souverain protège l'hébergement. Il ne dit rien de la manière dont les données circulent une fois collectées : qui les consulte, avec quels droits, à travers quels systèmes, et pendant combien de temps elles sont conservées. C'est l'objet de la gouvernance des données, un chantier organisationnel autant que technique.
Identifier les données les plus critiques, leur nature, leur volume et leur niveau de sensibilité réel, avant de décider comment les protéger.
Documenter les flux internes et externes : quels systèmes échangent quelles données, avec quels partenaires ou sous-traitants, et selon quels formats.
Définir des habilitations selon le principe du moindre privilège, et s'assurer qu'elles restent alignées avec les besoins réels dans la durée.
Fixer des règles claires de conservation, d'archivage et de suppression, cohérentes avec les obligations réglementaires comme le RGPD.
Répondre aux exigences de qualification comme SecNumCloud pour les données les plus sensibles, dans un cadre où la conformité n'est pas négociable.
Arbitrer entre cloud souverain, cloud de confiance et cloud public selon la sensibilité des données et le niveau de risque acceptable pour l'organisation.
La Section 702 de la Foreign Intelligence Surveillance Act (FISA) autorise, sous procédures et contrôle de la Foreign Intelligence Surveillance Court, la collecte ciblée de renseignements étrangers concernant des personnes non américaines raisonnablement présumées se trouver hors des États-Unis. Elle peut conduire à requérir l'assistance de fournisseurs américains de services de communications électroniques.
Pour une organisation européenne, l'enjeu de souveraineté consiste donc à apprécier l'exposition effective de la chaîne de fournisseurs — société mère, opérateur, logiciel, support et accès aux données — et à la documenter dans l'analyse de risque. Cet examen complète, sans s'y réduire, l'analyse du Cloud Act.
À vérifier : lien de droit américain, accès opérateur, sous-traitance et réversibilitéThe term “sovereign cloud” covers very different realities depending on the provider. Some simply host data on European soil, without guaranteeing governing law or protection from extraterritorial legislation such as the US CLOUD Act. Others build a complete offer, from ownership to the technical stack. Telling the difference requires precise criteria and the ability to audit them, not reliance on a marketing label.
Choosing sovereign hosting is not enough to control data. Sensitive data that are poorly mapped, have ill-defined access rights or lack clear retention rules remain exposed, even in the most sovereign cloud on the market. Data governance is the indispensable second pillar: knowing precisely where sensitive data circulate, who can access them and how long they are retained.
Managing state digital-infrastructure programmes required the documentation of auditable digital-sovereignty criteria for cloud services: data location, governing law, immunity from extraterritorial legislation, reversibility and portability.
A cloud may show that data are located in Europe while remaining exposed to foreign legal claims if its operator or parent company is subject to non-European law. Documenting sovereignty means checking the entire chain, not only the server address.
Section 702 of the Foreign Intelligence Surveillance Act authorises targeted foreign-intelligence collection concerning non-US persons reasonably believed to be outside the United States.
For a European organisation, the sovereignty issue is to assess actual exposure throughout the supplier chain and document it in the risk assessment.
Check: US legal nexus, operator access, subcontracting and reversibilityAnalyse ownership, the parent company and the operator’s contractual commitments, not only data location.
Measure real exposure to laws such as the CLOUD Act beyond commercial assurances.
Assess autonomy across hardware, hypervisor, encryption-key management and monitoring.
Verify the actual location of primary data, replicas, logs and metadata.
Determine the appropriate certification level: ISO 27001, HDS, SecNumCloud and EUCS.
Ensure the ability to leave a cloud solution without excessive technical or contractual dependency.
Identify the most critical data before deciding how to protect them.
Document internal and external exchanges, partners and formats.
Define and maintain least-privilege access rights.
Set clear retention, archiving and deletion rules.
Meet SecNumCloud requirements for the most sensitive data in a non-negotiable compliance context.
Choose sovereign cloud, trusted cloud or public cloud according to data sensitivity and acceptable risk.
Map sensitive data and existing processing, and define the required sovereignty level.
Set the right criteria and compare suitable sovereign-cloud offerings.
Organise migration to the selected solution, or support its construction.
Audit the criteria and the effective reversibility of the arrangement over time.